바이브코딩 앱, 배포 직전 '보안 비타민' 한 알 챙기셨나요?
AI로 앱을 뚝딱 만드는 시대, 보안은 누가 챙기나요?
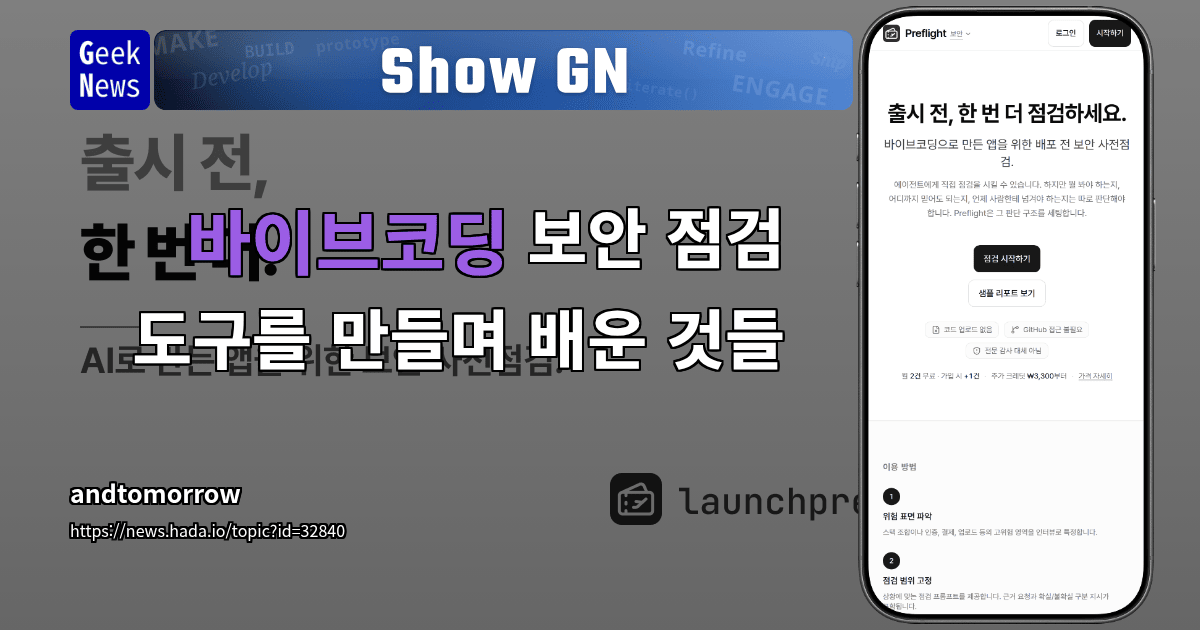
요즘은 AI 에이전트만 있으면 개발 지식이 많지 않아도 그럴듯한 앱을 뚝딱 만들 수 있습니다. 이른바 '바이브코딩'이죠. 그런데 문제는 딱 하나, 배포 직전 보안 점검입니다. AI 교육 현장에서 이 지점을 지켜본 개발자가 직접 겪은 문제의식을 담아 Preflight라는 배포 전 보안 점검 도구를 만들었고, 그 과정에서 얻은 인사이트를 GeekNews에 공유했습니다.
만들면서 깨달은 세 가지
1. "몰라서 안 하는" 게 아니라 "바빠서 못 하는" 것
보안이 중요하다는 건 다들 압니다. 문제는 배포 직전이 하필 기능 마무리로 가장 정신없는 타이밍이라는 것. 이건 비단 바이브코더만의 문제가 아니라, 배포 압박에 시달리는 모든 개발자의 공통 딜레마이기도 합니다.
2. "기술 스택이 뭔가요?"라는 질문에서 막힌다
점검을 하려면 먼저 무엇으로 만들었는지 알아야겠죠. 그런데 개발자에겐 3초짜리 질문인 '기술 스택'에서 바이브코더들이 의외로 자주 멈춥니다. 화면과 동작은 자기가 다 설계했지만, 그 아래 깔린 기술이 뭔지는 물어본 적이 없기 때문입니다. 그래서 Preflight는 사람에게 직접 묻는 대신, AI 에이전트에 붙여넣을 프롬프트를 주고 그 답변을 그대로 가져오는 방식을 택했습니다. 스택을 아는 사람에게도 이 방식이 더 편했다고 하네요.
3. '통과' 표시는 일부러 넣지 않는다
가장 흥미로운 대목입니다. 점검 결과에 '통과(Pass)'라는 표시가 뜨는 순간, 사람들은 점검하지 않은 영역까지 덩달아 안심해버립니다. 자동 점검이 커버하는 범위는 한정적인데, '통과' 뱃지는 그 경계선을 지워버리는 것이죠. 그래서 Preflight는 대신 무엇을 점검했고 무엇은 점검하지 않았는지를 리포트에 명확히 남기기로 했습니다. 모르는 채로 안심하는 게 제일 위험하다는 판단에서입니다.
보안 점검이 아니라 '비타민'입니다
제작자는 이 도구가 보안의 완전한 해답은 아니라고 선을 긋습니다. 보안 관리는 건강 관리처럼 끝이 없는 일이라, 완벽하게 할 수 없다면 차라리 아무것도 안 하게 되기 쉽다는 것. 그래서 이 도구를 비타민에 비유합니다. 매일 챙겨 먹는다고 건강이 보장되진 않지만, 최소한의 안전장치는 되어준다는 의미죠. 비타민이 다른 약의 효능을 대신할 수 없듯, Preflight도 정식 보안 감사를 대체하지는 않습니다.
실제 사용 방법
- 프로젝트의 기술 스택과 진행 단계를 정합니다 (AI 에이전트가 대신 정리해줄 수도 있음)
- 본인이 쓰는 AI 에이전트(Claude Code, Codex 등)에서 돌릴 점검 프롬프트를 생성
- 돌아온 응답을 다음 4단계 우선순위로 자동 분류
- 지금 당장 수정
- 출시 전 수정
- 불확실
- 나중에 개선
특히 코드 업로드나 GitHub 권한을 요구하지 않는다는 점이 눈에 띕니다. 로그인 없이 프롬프트만 받아보는 단계까지도 체험할 수 있다고 하니, 보안 점검 루틴이 없던 분들이라면 부담 없이 시도해볼 만합니다.
완벽한 보안 감사는 아니어도, '아무것도 안 하는 것'보다는 훨씬 나은 최소한의 안전장치. 여러분의 배포 전 보안 체크리스트는 어떻게 구성되어 있나요?