RSA-896이 풀렸다? 공개된 p·q를 직접 검산해 봤습니다
한 줄 요약
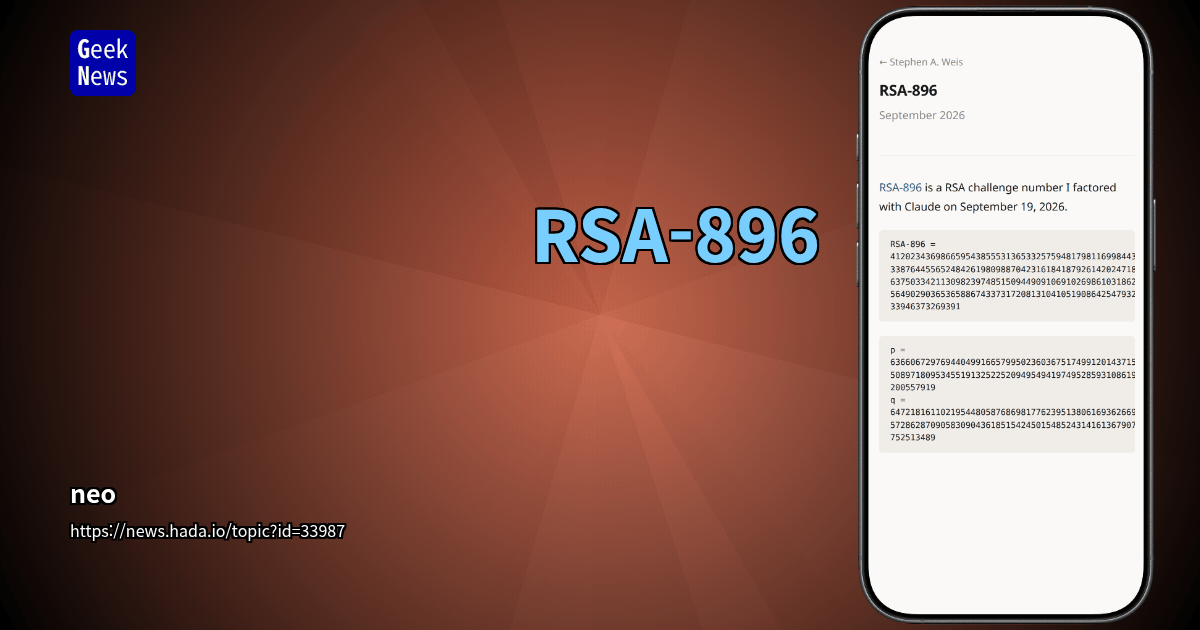
2026년 9월 19일, RSA 챌린지 수인 RSA-896을 Claude와 함께 소인수분해했다는 짧은 게시물이 공개됐습니다. 전체 값 N과 두 인수 p, q가 함께 올라왔고, 저희가 직접 곱해 본 결과 p × q = N이 정확히 일치했습니다.
공개된 값
게시물에서 공백과 줄바꿈을 제거한 값은 다음과 같습니다.
N = 412023436986659543855531365332575948179811699844327982845455626433876445565248426198098870423161841879261420247188869492560931776375033421130982397485150944909106910269861031862704114880866970564902903653658867433731720813104105190864254793282601391257624033946373269391

p = 636606729769440499166579950236036751749912014371509557713570027508971809534551913252252094954941974952859310861988904737359709200557919

q = 647218161102195448058768698177623951380616936266986989243011933572862870905830904361851542450154852431416136790787107595965374752513489
검산 결과: 수학적으로는 참입니다
소인수분해의 가장 좋은 점은 검증이 공짜라는 것입니다. 찾는 데는 천문학적인 연산이 필요하지만, 확인하는 데는 곱셈 한 번이면 충분하죠. 실제로 돌려본 결과는 이렇습니다.
p * q == N→ True- N의 크기: 896비트 / 270자리
- p, q 각각: 448비트
- p, q 모두 밀러-라빈 소수판정 통과 (둘 다 소수)
즉, "이 270자리 숫자가 이 두 소수의 곱"이라는 주장 자체는 의심의 여지 없이 사실입니다. 누구나 파이썬 한 줄로 확인할 수 있습니다.
assert p * q == N # True
왜 이게 큰 사건인가
RSA-896은 RSA Security가 내걸었던 RSA Factoring Challenge의 항목 중 하나입니다. 현대 공개키 암호의 안전성이 "큰 합성수를 소인수분해하는 것은 현실적으로 불가능하다"는 가정 위에 서 있기 때문에, 이 챌린지 수들은 사실상 암호학계의 체력 측정 지표 역할을 해 왔습니다.
지금까지 공개적으로 분해된 가장 큰 RSA 챌린지 수는 RSA-250(829비트, 2020년) 이었습니다. 896비트는 거기서 67비트가 더 큰데, 이 영역에서 비트 하나의 차이는 선형이 아니라 지수적인 비용 증가를 의미합니다. RSA-250조차 수천 CPU-코어-년 규모의 연산이 투입됐습니다.
그래서 "Claude가 풀었다"는 부분은요
여기서부터는 조심스럽게 읽어야 합니다. 검산으로 증명된 것은 결과의 정합성이지, 과정에 대한 주장이 아닙니다.
짚어볼 점들을 정리하면:
- LLM이 머릿속으로 인수분해한 것은 아닙니다. 언어 모델은 270자리 곱셈조차 안정적으로 못 합니다. 현실적인 해석은 Claude가 코드를 작성하고 대규모 연산 파이프라인을 설계·운용하는 역할을 했다는 쪽입니다.
- 실제 작업은 결국 일반 수체 체(GNFS) 계열 알고리즘일 가능성이 높습니다. CADO-NFS 같은 구현을 돌리려면 다항식 선택, 체질(sieving), 선형대수 단계마다 상당한 튜닝이 필요한데, 바로 이 지점이 AI가 실질적으로 기여할 수 있는 영역이기도 합니다.
- 게시물에 방법론이 없습니다. 어떤 알고리즘을, 얼마의 컴퓨팅 자원으로, 얼마나 오래 돌렸는지가 빠져 있습니다. 결과는 검증되지만 재현성은 검증되지 않은 상태입니다.
- N이 RSA Labs의 공식 RSA-896 값과 동일한지는 원문 주장에 의존합니다. 이 부분은 공식 목록과 대조해 보시길 권합니다.
실무자가 지금 할 일
당장 패닉에 빠질 필요는 없지만, 이 소식은 좋은 점검 계기입니다.
- RSA 1024비트 이하 키는 즉시 정리 대상입니다. 이미 오래전부터 권고됐지만, 레거시 시스템·내부 인증서·오래된 IoT 펌웨어에 남아 있는 경우가 많습니다.
- 최소 RSA 2048비트, 권장 3072비트 이상으로. 새로 설계한다면 ECC(P-256 이상)나 Ed25519가 더 나은 선택입니다.
- 암호 민첩성(crypto agility) 을 설계에 반영하세요. 알고리즘을 바꾸는 데 몇 달이 걸리는 구조라면, 그 자체가 리스크입니다.
- 장기 보관 데이터라면 양자내성 암호(PQC) 전환 로드맵도 함께 검토할 시점입니다.
마치며
이번 건에서 확실한 것은 하나입니다. 270자리 숫자 하나가, 448비트 소수 두 개로 정확히 쪼개진 값이 공개됐다는 사실. 그 자체는 곱셈 한 번으로 누구나 확인할 수 있습니다.
나머지 — 누가, 어떤 방법으로, 얼마의 비용으로 찾았는가 — 는 아직 열려 있는 질문입니다. 암호학 커뮤니티의 검증과 후속 공개를 지켜볼 필요가 있겠습니다. 만약 AI가 대규모 수학 연산 파이프라인을 스스로 설계하고 운용해 낸 결과라면, 이는 암호학 뉴스인 동시에 AI 활용 사례로서 더 흥미로운 이야기가 될 것입니다.