백준 온라인 저지(BOJ) 재오픈 연기, PHP 보안 취약점 'PHP2Shell' 때문에 보안 점검부터 다시 합니다
한눈에 보기
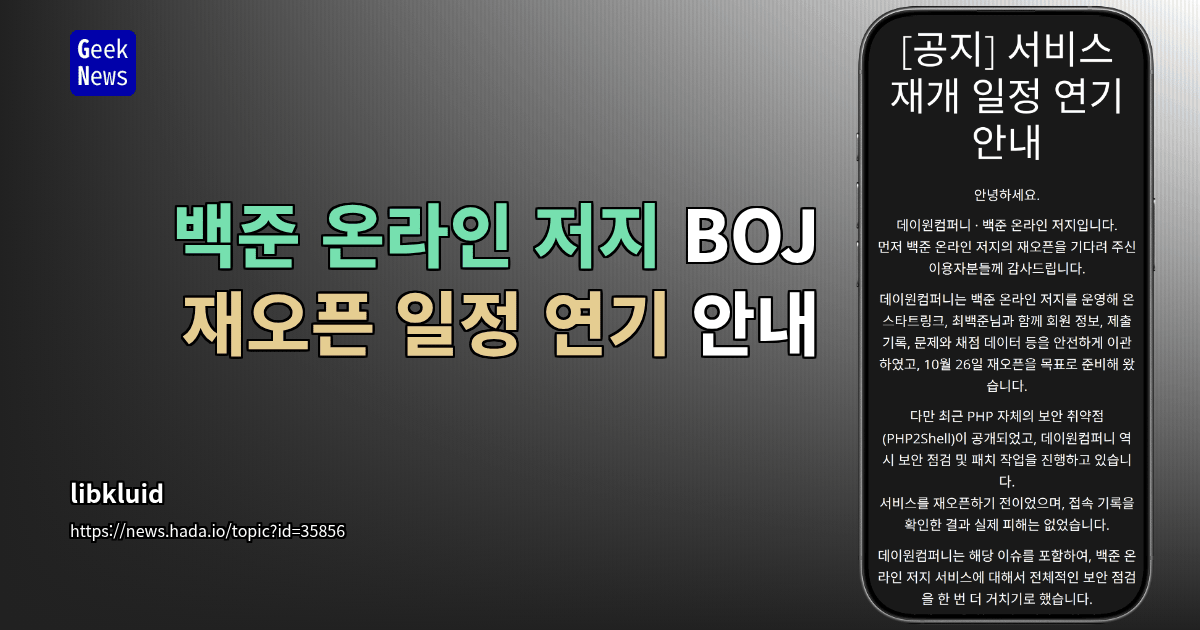
알고리즘 공부하는 개발자와 취업 준비생이 많이 쓰는 **백준 온라인 저지(BOJ)**의 재오픈이 미뤄졌습니다. 운영사 데이원컴퍼니는 10월 26일에 다시 열 계획이었지만, 최근 공개된 PHP 자체의 보안 취약점(PHP2Shell) 때문에 서비스 전체를 한 번 더 보안 점검하기로 했다고 밝혔습니다.
- 📅 원래 재오픈 예정일: 10월 26일
- ⏸️ 변경 사항: 재오픈 연기, 새 일정은 아직 미정
- 🔐 연기 사유: PHP 보안 취약점(PHP2Shell) 공개에 따른 보안 점검과 패치
- ✅ 피해 여부: 접속 기록을 확인한 결과 실제 피해는 없음
- 📢 공지 날짜: 2026년 10월 22일
그동안 무슨 일이 있었나요?
데이원컴퍼니는 BOJ를 운영해 온 스타트링크, 최백준 님과 함께 다음 데이터를 옮겨 왔습니다.
- 회원 정보
- 제출 기록
- 문제와 채점 데이터
공지에 따르면 데이터는 안전하게 이관을 마쳤고, 10월 26일 재오픈을 목표로 준비하고 있었습니다. 오랫동안 BOJ에 풀이 기록을 쌓아 온 분들은 내 제출 기록이 사라질까 걱정하셨을 텐데, 이 부분은 일단 안심해도 될 것 같습니다.
왜 연기했나요?
재오픈 직전에 **PHP 언어 자체의 보안 취약점(PHP2Shell)**이 공개됐습니다. 데이원컴퍼니도 이 취약점에 대한 보안 점검과 패치를 진행하고 있습니다.
중요한 점은 다음과 같습니다.
- 서비스를 다시 열기 전이었습니다. 아직 일반 이용자에게 공개되지 않은 상태였습니다.
- 실제 피해는 없었습니다. 접속 기록을 확인한 결과입니다.
- 점검 범위를 넓혔습니다. 이번 취약점만 고치는 데 그치지 않고 BOJ 서비스 전체를 다시 보안 점검합니다.
데이원컴퍼니는 *"서둘러 재오픈을 하는 것보다 충분한 안전성을 확보한 후 재오픈하는 쪽이 맞다"*고 판단했다고 설명했습니다.
에디터의 한마디 💬
기다리던 분들에게는 아쉬운 소식입니다. 그래도 BOJ에는 수많은 이용자의 회원 정보와 오랜 제출 기록이 쌓여 있습니다. 운영 주체가 바뀌고 데이터를 옮긴 직후라 보안이 특히 민감한 시기이기도 합니다. 이런 때 일정을 맞추는 것보다 안전을 먼저 챙기기로 한 결정은 충분히 이해할 만합니다.
특히 피해가 생기기 전에 미리 대응했고, 그 과정을 투명하게 공지했다는 점은 이용자 입장에서 신뢰를 줄 수 있는 대응입니다.
앞으로는?
- 점검이 끝나면 공식 공지 페이지에서 재오픈 일정을 알려 줄 예정입니다.
- 그동안 코딩 테스트를 준비해야 한다면 다른 온라인 저지 플랫폼을 잠시 함께 쓰는 것도 방법입니다.
BOJ가 더 안전한 모습으로 돌아오길 기다려 봅시다. 새로운 일정이 나오면 다시 소식 전해 드리겠습니다! 🙌