스크랩
Linode 운영사 Akamai, 원격 코드 실행 취약점 CVE-2026-98432 대응 중: 고객이 지금 확인할 것
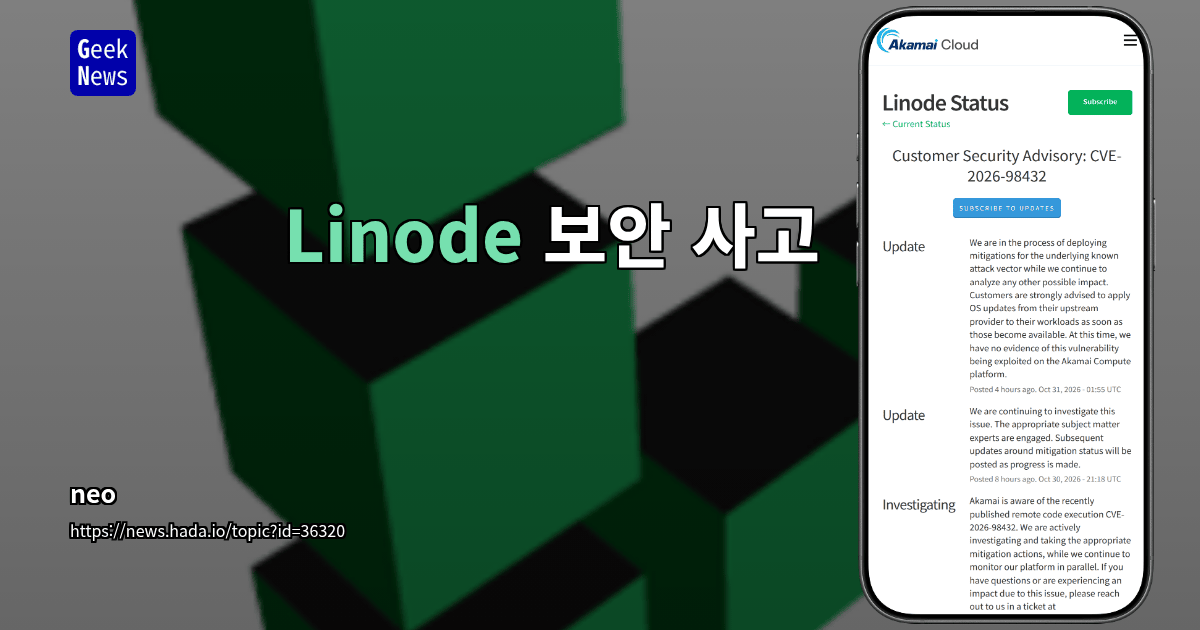
클라우드 서비스 Linode를 운영하는 Akamai가 최근 공개된 원격 코드 실행(RCE) 취약점 CVE-2026-98432를 조사하고 있습니다. 최신 공지 시점까지 Akamai Compute 플랫폼에서 이 취약점이 악용됐다는 증거는 발견되지 않았지만, 조사는 아직 진행 중입니다. Linode에서 워크로드를 운영한다면 공지를 지켜보면서 운영체제 업데이트를 바로 적용할 수 있도록 준비해 두는 것이 좋습니다.
핵심 요약
- Akamai가 RCE 취약점 CVE-2026-98432를 조사하며 완화 조치와 플랫폼 모니터링을 진행하고 있습니다.
- 알려진 공격 경로에 대한 완화 조치를 배포 중이며, 다른 잠재적 영향도 계속 분석하고 있습니다.
- 최신 공지 시점까지 Akamai Compute 플랫폼에서 악용 증거는 없습니다.
- 고객은 업스트림 제공업체의 운영체제 업데이트가 나오는 즉시 워크로드에 적용해야 합니다.
지금까지의 진행 경과
공지된 시간은 모두 UTC 기준입니다.
- 10월 30일 18:10: Akamai가 취약점을 인지하고 조사와 적절한 완화 조치에 착수했습니다.
- 10월 30일 21:18: 관련 분야 전문가들이 참여한 가운데 조사를 이어 갔습니다.
- 10월 31일 01:55: 알려진 공격 경로에 대한 완화 조치를 배포하기 시작했고, 다른 잠재적 영향도 분석하고 있다고 밝혔습니다. 이 시점까지 악용 증거는 없었습니다.
왜 주목해야 할까요?
원격 코드 실행 취약점은 공격자가 원격에서 대상 시스템에 임의의 코드를 실행할 수 있게 하는 유형의 결함이어서, 일반적으로 심각하게 다뤄집니다.
다만 '악용 증거가 없다'는 말이 '위험이 없다'는 뜻은 아닙니다. 이 내용은 해당 공지 시점의 조사 결과이고, Akamai도 다른 잠재적 영향을 계속 분석하고 있기 때문입니다. 취약점의 구체적인 영향 범위나 대상 소프트웨어는 이번 공지에 담겨 있지 않으므로, 후속 공지를 확인할 필요가 있습니다.
고객이 해야 할 일
- OS 업데이트 즉시 적용: 업스트림 제공업체가 운영체제 업데이트를 내놓는 대로 워크로드에 적용하세요. Akamai가 강력히 권고한 조치입니다.
- 후속 공지 확인: 완화 조치 진행 상황에 따라 추가 공지가 게시될 예정입니다.
- 지원 티켓 제출: 궁금한 점이 있거나 이 문제로 영향을 겪고 있다면 Linode 지원에 티켓을 제출할 수 있습니다.
마무리
플랫폼 쪽 완화 조치가 진행되고 있더라도, 고객이 운영하는 워크로드의 운영체제 업데이트는 고객이 직접 챙겨야 합니다. 사용 중인 배포판의 업데이트 소식을 확인하고, 패치가 나오면 바로 적용할 수 있도록 준비해 두세요.
원문: https://news.hada.io/topic?id=36320&utm_source=geeknews&utm_medium=rss&utm_campaign=news